Ludovic Perret, Professeur en cryptographie post-quantique, EPITA
Martina Vigorito, Associate professor, EPITA
L’ordinateur quantique peut dynamiter la cryptographie. On estime aujourd’hui qu’environ deux tiers des connexions à des sites web sont déjà sécurisées par des algorithmes post-quantiques.
Texte intégral (2501 mots)
L’ESSENTIEL
Une grande partie de la cryptographie moderne repose sur l’existence de problèmes mathématiques difficiles à résoudre.
Ces problèmes sont conçus de telle sorte que le calcul qui permettrait de les résoudre n’est pas possible en pratique, soit parce qu’il prendrait des milliards d’années, soit parce qu’il nécessiterait de couvrir la Terre de superordinateurs.
L’ordinateur quantique est le genre d’outil qui peut dynamiter la cryptographie, car il pourrait casser ces limites de calcul. On estime aujourd’hui qu’environ deux tiers des connexions à des sites web sont déjà sécurisées par des algorithmes post-quantiques.
Les promesses de l’ordinateur quantique sont nombreuses dans des secteurs comme l’industrie pharmaceutique pour laquelle il pourrait permettre d’inventer de nouvelles molécules ou de prédire leur efficacité thérapeutique. En cryptologie, en revanche, il a tout du cauchemar. En effet, l’avènement d’un ordinateur quantique suffisamment performant viendrait remettre en cause la sécurité de l’Internet, des données privées collectées et des moyens de paiements modernes.
À l’image d’un récent post des équipes de Google, chaque progrès en la matière est donc scruté avec attention par les scientifiques.
Anatomie d’une menace
La méfiance des cryptologues à l’égard des ordinateurs quantiques tient au fait qu’une grande partie de la cryptographie moderne dite « asymétrique » ou « à clé publique » repose sur l’existence de problèmes mathématiques difficiles à résoudre. La cryptographie à clé publique est une révolution qui date du milieu des années 1970 et qui est essentielle à l’Internet sécurisé ainsi qu’aux paiements électroniques.
En effet, jusqu’à l’invention, en 1975, du protocole de Diffie-Hellman, on ne connaissait que la cryptographie dite symétrique, qui nécessite que chacun des deux interlocuteurs connaisse un secret partagé, posant alors la problématique de la transmission de ce secret.
Le protocole de Diffie-Hellman résout ce problème apparemment insoluble de la façon suivante : chaque personne possède deux clés, une secrète et l’autre publique. Ainsi, deux personnes (chez les cryptologues, il est d’usage de les appeler Alice et Bob) souhaitent communiquer, Alice va combiner sa clé secrète avec la clé publique de Bob et Bob va faire de même avec sa propre clé secrète et la clé publique d’Alice. La beauté du protocole de Diffie-Hellman consiste à garantir qu’en faisant ceci Alice et Bob obtiendront un secret commun sans avoir transmis une seule information secrète. De plus, ce protocole permet non seulement à Alice et Bob de communiquer, mais aussi à un nombre arbitraire d’utilisateurs : là où la cryptographie symétrique nécessitait l’échange de l’ordre de n² clés secrètes entre n utilisateurs, il suffit désormais que chacun possède une seule paire de clés, une publique et une privée, réduisant ainsi drastiquement la complexité de la gestion des clés.
Lorsqu’une personne génère une paire de clés, elle commence par générer aléatoirement une clé privée qu’elle sera la seule à connaître, puis elle en déduit une clé publique qu’elle diffuse (soit directement, soit en la mettant dans un annuaire). Pour des raisons évidentes de sécurité, il faut s’assurer qu’il n’est pas possible de calculer la clé secrète d’une personne à partir de sa clé publique. C’est précisément là qu’interviennent les problèmes mathématiques difficiles : nos systèmes sont conçus de telle sorte qu’un tel calcul ne soit pas possible en pratique, soit parce qu’il prendrait des milliards d’années, soit parce qu’il nécessiterait de couvrir la Terre de superordinateurs.
La notion de difficulté est bien sûr toute relative : s’il est difficile d’enfoncer une porte blindée à mains nues, il est bien plus simple de l’attaquer avec un chalumeau ou des explosifs. Or l’ordinateur quantique est précisément le genre d’outil qui peut dynamiter la cryptographie asymétrique. Cet état de fait est connu depuis l’algorithme de Shor inventé en 1995. Il s’agit d’un algorithme quantique qui permet de résoudre les deux grands problèmes mathématiques sur lesquels repose la cryptographie asymétrique depuis cinquante ans : la factorisation (étant donné le produit N=a*b, trouver les facteurs a et b) et le logarithme discret (étant donné un nombre g élevé à la puissance s, retrouver s). À l’époque, cela ne préoccupait guère les cryptologues tant la menace semblait lointaine : il semblait peu probable que l’on parvienne à créer un ordinateur quantique dans un futur suffisamment proche.
L’accélération de la menace
C’est en 2015 que tout bascule avec une prise de position de la National Security Agency (NSA) américaine soulignant l’urgence de se préparer à la menace quantique. Cette alerte sera suivie d’effet puisque le National Institute of Standards and Technology (NIST), une autre agence américaine, lance dès l’année suivante une campagne de normalisation visant à identifier les algorithmes cryptographiques du futur. L’objectif est de spécifier un algorithme qui sera utilisé par tout le monde et qui doit donc être fiable et efficace. Pour ce faire, le NIST a lancé un appel à soumissions et a choisi les meilleures propositions (en termes de fiabilité, performance et adéquation à certains cas d’usage).
Comme leurs prédécesseurs, ces nouveaux algorithmes reposent sur des problèmes mathématiques réputés difficiles afin de garantir qu’il est toujours impossible de retrouver les clés secrètes à partir des clés publiques. La différence principale tient au fait qu’on cherche désormais des problèmes mathématiques qui soient également difficiles à résoudre pour un ordinateur quantique.
Lors de la campagne du NIST, les chercheurs et les ingénieurs du monde entier ont proposé plus de quatre-vingts algorithmes supposés résister à l’ordinateur quantique. L’agence américaine les a passés en revue avec beaucoup de soin en se basant sur des critères de sécurité, bien sûr, mais aussi de performance et d’adéquation aux principaux cas d’usages. Il faut souligner l’effort de toute la communauté scientifique qui a tenté, parfois avec succès, de « casser » ces nouveaux algorithmes.
Les premières normes ont été publiées en 2024 par le NIST, ce qui illustre encore une fois le sérieux de la campagne et le fait que changer d’algorithmes de cryptographie ne peut se faire que dans le temps long. Il faut signaler que ce processus est toujours en cours afin d’identifier des normes alternatives, principalement dans l’optique de ne pas mettre tous ses œufs dans le même panier. Il s’agit d’avoir des solutions de repli si certains algorithmes venaient à être cassés dans le futur.
En parallèle de ce processus, la communauté scientifique a cherché à estimer à partir de quelle puissance un ordinateur quantique pourrait représenter une réelle menace pour la cryptographie actuelle. Cette notion de puissance s’envisage en nombre de qubits, l’analogue quantique des bits pour un ordinateur classique. Les qubits tirent profit de propriétés de la mécanique quantique telles que la superposition (un seul qubit contient une information plus riche qu’un bit classique qui ne peut valoir que 0 ou 1) et l’intrication (on peut créer des qubits dépendant les uns des autres). Cela signifie qu’un ordinateur quantique même avec « seulement » un million de qubits peut faire des calculs bien plus complexes qu’un ordinateur classique possédant plusieurs téraoctets (des millions de millions de bits) de mémoire vive.
Créer un ordinateur quantique avec un nombre de qubits assez grand est un véritable défi technologique et l’on voit apparaître deux phénomènes : d’un côté, les ordinateurs quantiques proposés par les principaux acteurs du marché contiennent de plus en plus de qubits (de l’ordre de la centaine) tandis que les chercheurs optimisent l’algorithme de Shor pour qu’il soit toujours moins gourmand en qubits. Le jour où le nombre de qubits nécessaires sera inférieur au nombre de qubits disponibles sur un ordinateur quantique, la cryptographie actuelle ne sera plus sûre.
Une récente annonce de Google suggère que ce jour est plus proche que nous le pensions : une de leurs équipes estime qu’il suffirait de 500 000 qubits pour casser les principaux algorithmes utilisés aujourd’hui. Même si un tel nombre de qubits reste plus de cent fois supérieur à ce qui se fait de mieux à l’heure actuelle, c’est tout de même vingt fois moins que la précédente estimation ! Il s’agit donc à juste titre d’une avancée significative qui peut légitimement nous amener à revoir nos prévisions.
Dans ce contexte, le rapport Quantum Technologies and Quantum-Safe Cryptography du Bundesamt für Sicherheit in der Informationstechnik (BSI, Office fédéral de la sécurité des technologies de l’information) met également en évidence un risque concret lié au scénario dit « Harvest Now, Decrypt Later » (récolter maintenant, déchiffrer plus tard), dans lequel des adversaires collectent dès aujourd’hui des données chiffrées dans l’attente de futurs ordinateurs quantiques capables de les déchiffrer.
La cryptographie sera post-quantique ou ne sera pas
Face à cette menace, les agences de sécurité de nombreux états ont déjà commencé à planifier l’inévitable transition vers des normes cryptographiques dites post-quantiques, c’est-à-dire résistantes à l’ordinateur quantique. En Europe comme aux États-Unis, ces agences recommandent de remplacer la cryptographie actuelle par la cryptographie post-quantique entre 2030 et 2035, selon la sensibilité des applications visées. Pour les entreprises comme pour les acteurs publics, la cryptographie post-quantique n’est donc pas une option, à tel point que de nombreux acteurs de la défense, du secteur bancaire ou de l’Internet n’ont pas attendu qu’on leur impose cette transition. On estime aujourd’hui qu’environ deux tiers des connexions à des sites web sont déjà sécurisés par des algorithmes post-quantiques, et les utilisateurs de la messagerie instantanée Signal font d’ores et déjà confiance à la cryptographie post-quantique (peut-être à leur insu).
Il n’empêche que la transition post-quantique demeure une tâche titanesque et d’autant plus urgente qu’elle ne se fera pas en un jour : s’il a déjà fallu huit ans pour aboutir aux normes cryptographiques post-quantiques, de nombreux secteurs doivent encore acheter des produits commerciaux intégrant ces normes et les déployer d’ici cinq à dix ans. À cette urgence s’ajoute le cas des secrets à long terme, ces données produites aujourd’hui mais qui doivent rester confidentielles pour les décennies à venir et qu’il faut donc dès aujourd’hui protéger par de la cryptographie post-quantique. C’est d’autant plus critique pour les matériels ne pouvant pas évoluer : il serait par exemple impensable qu’un satellite lancé aujourd’hui ne soit pas capable de résister à la menace quantique.
L’annonce de Google doit renforcer notre sentiment d’urgence car nous ne disposons peut-être pas d’autant de temps que nous ne l’espérions : certaines voix annoncent qu’ils pourraient être nécessaire d’accélérer ce déploiement afin d’être prêts dès 2029, ce qui montre bien à quel point ces travaux sont pris au sérieux.
Les enjeux du post-quantique
Face à une telle révolution, il serait contre-productif de sombrer dans le défaitisme ou la paranoïa car ce défi porte autant de risques que d’opportunités. Pour de nombreux acteurs du marché qui ont su négocier le virage, ce rebattage des cartes est l’occasion de capter de nouveaux leviers de croissance. Pour les autres, il est crucial de ne pas se laisser distancer car le sujet quantique n’est pas uniquement l’apanage des ingénieurs : les décideurs auront un rôle essentiel à jouer afin de planifier et d’investir intelligemment dans l’inévitable renouvellement de leur infrastructure cryptographique.
C’est aussi un enjeu d’éducation et de culture scientifique face auquel les enseignants et les enseignants-chercheurs sont en première ligne. Il faut renouveler l’enseignement de la cryptographie au niveau post-bac, afin de former la nouvelle génération à la cryptographie post-quantique.
Pour ne pas rater ce train, Pierre-Alain Fouque, Pascal Lafourcarde et Ludovic Perret viennent de publier le premier livre de cours consacré au post-quantique, destiné aux étudiants en master et d’école d’ingénieurs, mais aussi en formation continue. Ce livre a pour objectif de comprendre la menace quantique, les nouvelles normes de cryptographie post-quantique et les enjeux liés à la transition de nos infrastructures numériques vers une cryptographie résistante au quantique.
Les auteurs ne travaillent pas, ne conseillent pas, ne possèdent pas de parts, ne reçoivent pas de fonds d'une organisation qui pourrait tirer profit de cet article, et n'ont déclaré aucune autre affiliation que leur organisme de recherche.
Laurent Delisle, Chercheur associé en Mathématiques, ECE Paris
Au loto, le tirage 1-2-3-4-5-6 est tout aussi (peu) probable que 7-13-21-32-45-7. Cela vous paraît-il contre-intuitif ?
Texte intégral (1277 mots)
L’ESSENTIEL
Au loto, le tirage 1-2-3-4-5-6 est tout aussi (peu) probable que 7-13-21-32-45-7. Cela vous paraît-il contre-intuitif ?
Découvrez pourquoi notre cerveau juge très mal le hasard.
Les sciences cognitives et les probabilités peuvent nous aider à mieux comprendre les jeux de hasard.
On annonce un mégajackpot de 5 000 000 euros au Loto, le rêve ! Vous vous décidez à jouer. Vous vous arrêtez à votre bureau de tabac et prenez une grille. Quels numéros choisir ? La règle est simple : vous devez cocher 5 numéros sur une grille de 49 numéros, puis 1 numéro chance sur une grille de 10 numéros. Ce qui fait 19 068 840 grilles possibles ! Incapable de vous décider, vous faites un flash, les numéros sont choisis pour vous par un ordinateur. Vous obtenez la grille suivante : 7-13-21-32-45 pour les 5 numéros et 7 pour le numéro chance. Une bonne grille de loto, vous rentrez chez vous avec l’espoir qu’aujourd’hui sera votre dernier jour de travail.
22 heures, le soir même ! Jackpot non remporté, la grille « gagnante » obtenue par les bouliers de la Française des jeux est 1-2-3-4-5 pour les 5 numéros et 6 pour le numéro chance, ce qui fait la grille 1-2-3-4-5-6. Vous vous dites que c’est impossible d’obtenir une telle combinaison, que le tirage était forcément truqué ou qu’il était impossible que l’ordinateur vous génère une telle grille.
Ce qui nous paraît improbable, ce sont surtout les grilles qui semblent appartenir à des motifs trop réguliers pour relever du hasard. Dans une expérience, des chercheurs ont proposé à 26 individus dans un café français de choisir 2 grilles de loto parmi 14 grilles dont notre grille gagnante. Aucun participant n’a choisi 1-2-3-4-5-6, et tous ont même affirmé qu’il était impossible de gagner avec une telle grille.
Bien qu’une telle grille n’ait jamais été tirée au Loto de la Française des jeux, la combinaison 5-6-7-8-9-10 est sortie, le 1er décembre 2020, à la loterie sud-africaine pour un jackpot d’approximativement 6 000 000 euros. Paradoxalement à l’étude précédemment citée, 20 joueurs avaient choisi cette grille et se sont partagés le jackpot, alors que les tirages précédents ne comptaient pas de gagnant ou seulement un.
Ce paradoxe peut s’expliquer par notre culture du jeu et la différence entre la stratégie du « choisir pour gagner » et celle du « miser sur l’impossible ». Dans le café français, le joueur cherche, parmi les grilles proposées, sa perception du vrai hasard. À l’inverse, au loto sud-africain, il existe toujours un petit groupe pour tenter des grilles régulières soit par superstition, soit par défi. C’est le pari du « Et si ça se produisait ? »
Comment expliquer la perception de l’impossibilité d’une telle grille ?
En sciences cognitives, cette impossibilité s’appelle l’heuristique de représentativité. Dans cette étude menée auprès de 472 personnes, 70 % des participants ont rejeté les suites logiques dans de vraies grilles de loto pour des combinaisons se rapprochant de leur perception du hasard. Cette étude montre aussi que, parmi eux, 84 % ont refusé un avantage financier plutôt que d’échanger leur combinaison contre une grille régulière. Cette heuristique est fondée sur notre idée stéréotypée du hasard.
Une grille comme 1-2-3-4-5-6 est souvent associée à une suite logique tout comme 5-10-15-20-25-5, tandis que 3-17-26-45-49-6 nous semble plus aléatoire et donc plus près de notre idée de « hasard ». Cette dernière grille nous semble plus cohérente pour un jeu de hasard comme le loto et pourtant toutes ses grilles ont mathématiquement la même probabilité de sortir.
Le paradoxe du parieur et les biais cognitifs
Ce refus d’accepter le « vrai » hasard au sens des probabilités peut prendre aussi une autre forme : le sophisme du joueur. Pour un joueur, l’heuristique de représentativité juge une grille impossible par sa forme, tandis que le sophisme du joueur nous fait penser que les tirages sont liés entre eux, comme s’ils avaient une mémoire !
Ce phénomène n’est pas propre au jeu de loto. Selon une anecdote, reprise dans de nombreux ouvrages sur les probabilités, le plus célèbre des exemples remonterait au soir du 18 août 1913, au casino de Monte-Carlo, où la roulette serait tombée 26 fois de suite sur la couleur noire, ce qui n’a qu’une chance sur 67 108 864 de se produire. Gagner au loto est 3,5 fois plus probable !
Défiant l’intuition, les joueurs se seraient mis à miser des sommes de plus en plus importantes sur le rouge. Les joueurs étant convaincus que plus la série de noir augmentait, plus la probabilité d’obtenir un rouge au tour suivant augmentait également. Une soirée lucrative pour le casino ! Ce qui nous échappe, c’est qu’un tour de roulette est indépendant des précédents, la roulette n’a pas de mémoire tout comme les bouliers de la Française des jeux. Dans cet exemple, le sophisme du joueur est un biais statistique. Au loto, un joueur évitera de choisir, par exemple, la même grille que la grille gagnante précédente pensant qu’une même grille ne peut pas gagner successivement.
Au loto, la grille 1-2-3-4-5-6 est tout autant aléatoire que la grille 7-31-42-47-49-2, ces deux grilles ont exactement la même probabilité d’être gagnantes. Une chose est claire, notre cerveau n’aime pas les probabilités et nos biais cognitifs continueront à déjouer les mathématiques et le hasard !
Laurent Delisle ne travaille pas, ne conseille pas, ne possède pas de parts, ne reçoit pas de fonds d'une organisation qui pourrait tirer profit de cet article, et n'a déclaré aucune autre affiliation que son organisme de recherche.
Franck Guarnieri, Directeur du Centre de recherche sur les risques et les crises et chercheur au sein du Collège des Sciences Navales, Mines Paris - PSL
Gournay Tom, Doctorant Robotique Sous-Marine, Mines Paris - PSL
Samuel Olampi, Ingénieur recherche et développement en robotique sous-marine, Mines Paris - PSL
Les techniciens en investigations subaquatiques interviennent sur des scènes de crime sous-marines. Les engins téléopérés, ou ROV, ont une autonomie de cinq à dix fois supérieure à celle d’un plongeur.
Texte intégral (2268 mots)
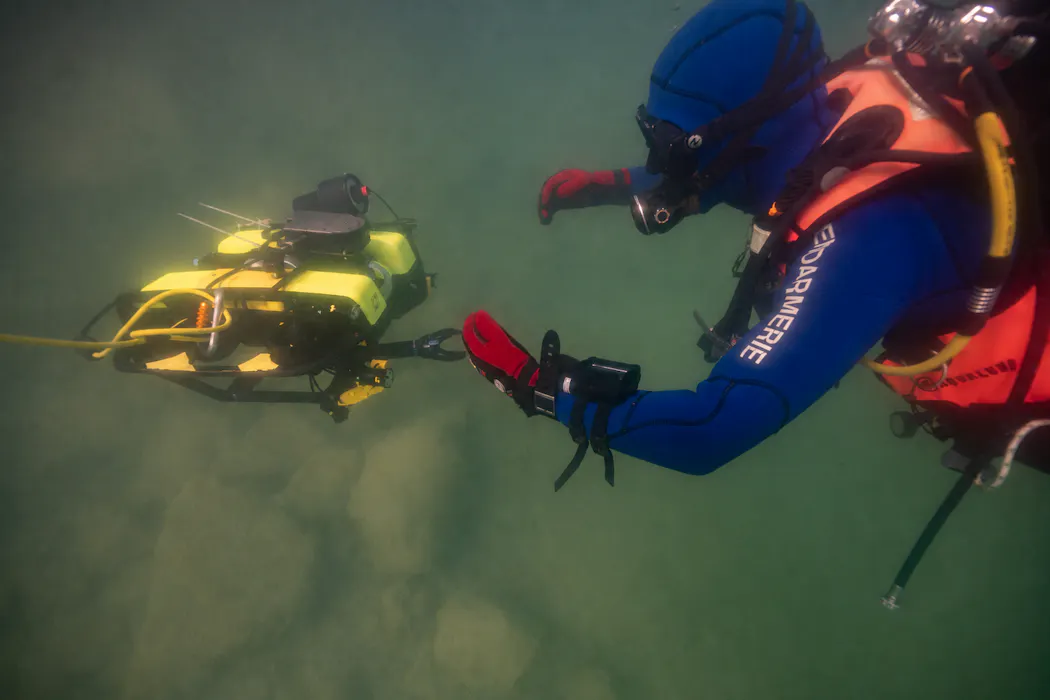
Le ROV Victor 300 utilisé lors de l’expérimentation de Saint-Cassien.Gendarmerie nationale, Fourni par l'auteur
L’ESSENTIEL
Les techniciens en investigations subaquatiques interviennent sur des scènes de crime sous-marines.
Les engins téléopérés (ROV), dont l’autonomie sous l’eau est cinq à dix fois supérieure à celle d’un plongeur, permettent d’observer durablement la scène et de multiplier les prises de vue.
Un exercice d’envergure a été effectué pour tester les capacités du ROV Victor 300 en conditions réelles.
Dans les eaux sombres du lac de Saint-Cassien (Var), la silhouette d’un avion apparaît sur les caméras des enquêteurs par fragments. D’abord une aile, puis le fuselage, enfin des objets dispersés autour de l’appareil. Quelle est sa localisation précise ? Y a-t-il des traces d’incendie ou d’explosion ? Des objets ont-ils été dispersés aux alentours de l’épave par la violence de l’impact ? Faut-il envoyer immédiatement des plongeurs ?
La scène paraît réelle. Elle mobilise les mêmes modes d’action que ceux d’une enquête judiciaire : localiser, observer, préserver et documenter. Pourtant, il ne s’agit ni d’une affaire en cours ni d’un dossier déjà jugé, mais d’un scénario expérimental.
Notre travail s’est appuyé sur l’immersion volontaire, en septembre 2022, d’un ancien avion Cessna 152 destiné à la casse. Réalisée par la Gendarmerie nationale à des fins de formation et d’entraînement de ses plongeurs, cette opération nous a permis, en juillet 2026, d’évaluer l’apport d’un drone sous-marin téléopéré à l’investigation judiciaire subaquatique.
Intervention du ROV Victor 300 sur l’épave de l’avion. Collège des sciences navales (Mines Paris – PSL/EDEIA).
Victor 300, un prototype de drone sous-marin pour l’enquête subaquatique
Il existe deux grandes catégories de drones sous-marins : les véhicules autonomes ou AUV (Autonomous Underwater Vehicles), et les engins téléopérés ou ROV (Remotely Operated Vehicles). Ces derniers, reliés à la surface par un câble ombilical, reçoivent ainsi les commandes de pilotage, tout en transmettant les données recueillies en temps réel.
Le nôtre appartient à la seconde catégorie, il a été baptisé Victor 300, en hommage au Victor 6 000 de l’Ifremer, capable, comme son nom l’indique, d’atteindre une profondeur de 6 000 mètres. Avec ses 15 kilogrammes, notre Victor 300 ne saurait rivaliser avec les quelque cinq tonnes de son illustre homonyme. De la taille d’une valise cabine, il n’est certes pas conçu pour explorer les abysses, mais peut néanmoins descendre jusqu’à 300 mètres de profondeur, ce qui est largement suffisant pour la plupart des enquêtes.
Il embarque une caméra haute définition, un dispositif de vision stéréoscopique destiné à produire des images en trois dimensions, un sonar multifaisceaux, ses batteries ainsi qu’un éclairage adapté aux conditions de visibilité rencontrées.
Victor 300 a été conçu à partir de composants logiciels et technologiques libres, issus de l’écosystème développé par la société américaine Blue Robotics. Pensée à l’origine pour des usages généralistes, il a fait l’objet d’adaptations approfondies, notamment en ce qui concerne la disposition des moteurs. Ce point est déterminant dans un environnement aussi turbide que le fond d’un lac, où les mouvements du ROV peuvent remettre les sédiments en suspension et dégrader fortement la visibilité.
Le télépilotage, une nouvelle compétence de l’enquêteur
En France, la Gendarmerie nationale forme depuis 1962 les techniciens en investigations subaquatiques. Ils apprennent à rechercher et à préserver les indices, à procéder aux constatations, à prélever des indices immergés et à garantir l’intégrité de la chaîne de conservation des preuves.
Installé à Antibes, le Centre national d’instruction nautique de la Gendarmerie nationale (CNING) occupe une place centrale dans leur formation. En collaboration avec l’Institut de recherche criminelle de la Gendarmerie nationale (IRCGN), il participe à l’élaboration de méthodes d’enquête adaptées aux spécificités des milieux aquatiques.
Dans ce cadre, le pilotage d’un ROV n’est pas envisagé comme une spécialité distincte, ni comme un service assuré par un tiers, mais comme une compétence supplémentaire de l’enquêteur subaquatique. Celui qui en assure la conduite ne se contente pas de manœuvrer un engin : il analyse une scène, élabore une stratégie de recherche, examine les points d’intérêt et prépare, lorsque cela s’avère nécessaire, l’intervention des plongeurs.
Ce que l’expérimentation de Saint-Cassien a montré
L’expérimentation menée à Saint-Cassien a permis d’aborder une difficulté très concrète : comment explorer une scène immergée sans l’altérer ? Autour de l’avion, Victor 300 devait progresser lentement, maintenir une distance suffisante, éclairer la zone sans saturer l’image et éviter de remettre la vase en suspension. Ses propulseurs pouvaient troubler l’eau, son câble ombilical s’accrocher au relief ou à un élément de l’appareil, et le moindre contact involontaire risquait de déplacer un indice avant qu’il ne soit repéré.
Cette exigence de précaution impose une méthode rigoureuse. Avant tout prélèvement, chaque objet doit être précisément localisé et décrit : à quelle profondeur se trouve-t-il ? Est-il posé, coincé ou partiellement enfoui ? Quelle est son orientation ? Se situe-t-il à proximité d’un autre élément ? Dans le scénario de l’avion, un fragment de structure, un câble, un sac ou un objet métallique ne revêtent pas la même signification selon leur position par rapport au fuselage.
L’emploi du ROV prolonge et améliore les capacités d’exploration. Son autonomie sous l’eau, cinq à dix fois supérieure, selon la profondeur, au temps d’immersion d’un plongeur, permet d’observer durablement la scène, de multiplier les prises de vue et de vérifier les points d’intérêt sans exposer inutilement les personnels. Les plongeurs peuvent ainsi consacrer leur temps d’intervention, nécessairement limité, aux opérations qui exigent leur présence : constatations rapprochées, prélèvements et manipulations délicates. En permettant l’observation avant le toucher, le ROV contribue à préserver les indices, à mieux préparer l’intervention humaine et, en définitive, à gagner un temps précieux pour l’enquête.
Observer, enregistrer, prouver
Vue depuis la surface, une vidéo sous-marine peut donner l’impression que l’invisible devient enfin maîtrisable. Pourtant, dans une enquête judiciaire, voir ne suffit pas. La turbidité altère la perception des distances, les projecteurs provoquent des reflets, les particules masquent les contours et même une caméra performante peut se révéler peu efficace dans une eau chargée.
La photogrammétrie sous-marine permet, à partir de prises de vue réalisées sous plusieurs angles, de reconstituer en trois dimensions une scène ou un objet. Elle peut ainsi restituer la position relative des éléments observés autour d’une épave ou d’un véhicule immergé, sous réserve de maîtriser l’éclairage, la distance et la qualité des images.
Images 3D de l’avion immergé dans le lac de Saint-Cassien.Gendarmerie nationale, Fourni par l'auteur
Déjà employée par les plongeurs-enquêteurs, cette technique est embarquée sur Victor 300. Pour autant, à qualité optique équivalente, le plongeur reste toutefois plus performant : sa perception directe de l’environnement, sa mobilité et sa capacité à ajuster immédiatement son cadrage et son éclairage lui permettent d’obtenir des images plus précises. Le télé-pilote demeure, quant à lui, limité par le champ de vision des caméras, la traction du câble et les mouvements des propulseurs, susceptibles de remettre les sédiments en suspension. En l’absence de plongeur humain, notamment lorsque les conditions rendent son engagement impossible ou trop dangereux, les images acquises par le drone sous-marin n’en demeurent pas moins précieuses : correctement contextualisées et documentées, elles fournissent à l’enquête des éléments d’observation et d’analyse essentiels.
Le sonar multifaisceaux permet quant à lui de dépasser certaines limites de l’imagerie vidéo. En utilisant les ondes acoustiques plutôt que la lumière, il se révèle extrêmement efficace dans une eau très turbide, voire en l’absence totale de visibilité. Il permet de repérer des formes, de mesurer des distances, de restituer le relief du fond et de cartographier l’environnement immédiat de l’épave. Sans remplacer l’image optique, il la complète en révélant des structures ou des anomalies invisibles à la caméra et en guidant le télé-pilote ROV vers les zones qui nécessitent une observation plus approfondie.
Un outil au service de la méthode
L’expérimentation de Saint-Cassien l’a rappelé : la technologie n’est utile que si elle respecte la scène. Sous l’eau, tout est plus lent, plus fragile, plus incertain. Le ROV ne décide pas ce qui constitue une preuve. Il donne à l’enquêteur un regard supplémentaire, un temps d’observation et une capacité de documentation renforcée.
C’est à cette condition que les drones sous-marins pourront réellement faire progresser l’investigation sous l’eau : non comme des machines autonomes, mais comme des outils au service d’une expertise humaine, d’une méthode d’enquête et d’une chaîne de preuve.
Cet article a été rédigé en collaboration avec le capitaine Julien Fabrini et l’adjudant Pierre Vadam du CNING. Il s’inscrit dans le cadre du projet de recherche « DIVER, Conception et développement d’un ROV (Remotely Operated Vehicle) pour assister les enquêteurs judiciaires subaquatiques lors des plongées profondes », soutenu par l’Agence de l’innovation de défense (AID). Les auteurs tiennent à remercier le lieutenant colonel Philippe Baron, commandant du CNING, le colonel Alexis Bourges, commandant du Centre de recherche de la Gendarmerie nationale (CRGN), ainsi que le colonel David Bièvre, ancien directeur-adjoint du CRGN et directeur du programme de recherche interdisciplinaire PRISMES, pour leur relecture attentive.
Les auteurs ne travaillent pas, ne conseillent pas, ne possèdent pas de parts, ne reçoivent pas de fonds d'une organisation qui pourrait tirer profit de cet article, et n'ont déclaré aucune autre affiliation que leur organisme de recherche.